Hakerzy ustawili 110 stopni w lodówkach z krwią! Niebezpieczny cyberatak we Francji. Podobne incydenty także w Polsce!

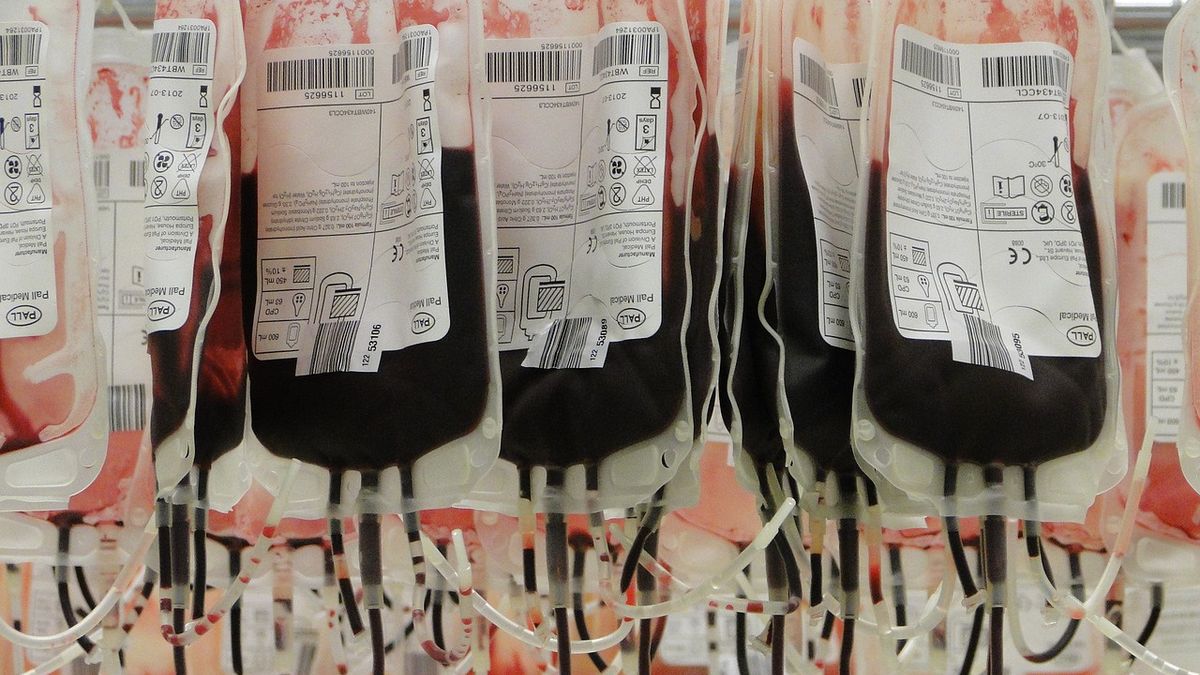
Cyberprzestępcy znaleźli nowy, wyjątkowo niebezpieczny sposób atakowania infrastruktury. Tym razem ich celem stały się urządzenia chłodnicze wykorzystywane przez francuską służbę krwiodawstwa. Hakerzy mieli zdalnie zmienić ustawienia temperatury z minus 30 do aż 110 stopni Celsjusza w instalacjach przechowujących krew i osocze przeznaczone do transfuzji. Na szczęście nieprawidłowości wykryto na czas, zanim doszło do poważnych konsekwencji. To jednak nie pierwszy taki incydent. Wcześniej podobne ataki sparaliżowały systemy chłodnicze setek francuskich supermarketów. Niepokojące sygnały pojawiły się również w Polsce.
krewkrew
Źródło zdjęć: © PIXABAY | redakcja ipolska24.pl
Do najnowszego ataku doszło w nocy z niedzieli na poniedziałek, z 1 na 2 listopada. Jak ujawnił francuski tygodnik "Le Canard enchaîné", cyberprzestępcy zaatakowali systemy należące do firmy Coolworld, obsługującej infrastrukturę chłodniczą wykorzystywaną przez francuską służbę krwiodawstwa Établissement français du sang (EFS).

Incydent dotyczył urządzeń znajdujących się w regionie Burgundia-Franche-Comté. W tamtejszych chłodniach przechowywane są między innymi preparaty krwiopochodne, w tym zamrożone osocze wykorzystywane podczas transfuzji.

To niezwykle wrażliwy rodzaj infrastruktury. Produkty przeznaczone do zastosowań medycznych wymagają utrzymywania ściśle określonych warunków przechowywania. Nawet stosunkowo krótkotrwałe przekroczenie dopuszczalnych temperatur może spowodować konieczność wycofania części zapasów z użycia.

Tymczasem hakerzy mieli ingerować właśnie w system odpowiedzialny za utrzymywanie odpowiedniego chłodzenia.

Z minus 30 na plus 110 stopni. Niebezpieczna ingerencja w system

Według ustaleń francuskich dziennikarzy sprawcy zmienili nastawy urządzeń chłodniczych, które normalnie pracowały w temperaturze około minus 30 stopni Celsjusza.

Po ingerencji system miał otrzymać polecenie osiągnięcia temperatury wynoszącej aż 110 stopni.

Różnica jest ogromna i pokazuje, jak poważne konsekwencje mogłoby mieć skuteczne przejęcie kontroli nad przemysłowymi instalacjami chłodniczymi.

Warto jednak zaznaczyć, że 110 stopni było wartością ustawioną w systemie sterowania. Nie oznacza to, że taką temperaturę rzeczywiście osiągnęły chłodnie ani przechowywane w nich produkty.

Do tragedii nie doszło dzięki szybkiej reakcji pracownika technicznego.

Jak wyjaśniła francuska służba krwiodawstwa, technik pełniący nocny dyżur zauważył nieprawidłowy wzrost temperatury w urządzeniach.

Natychmiast rozpoczęto działania zabezpieczające.

Personel podjął decyzję o przeniesieniu zagrożonych produktów do bezpiecznych warunków przechowywania. Równocześnie zablokowano możliwość zdalnego dostępu do urządzeń chłodniczych, aby uniemożliwić dalszą ingerencję w ich działanie.

Francuskie Ministerstwo Zdrowia zapewniło, że incydent został wykryty odpowiednio wcześnie i nie spowodował zakłóceń operacyjnych.

Tym razem chodziło o krew i osocze dla pacjentów

Atak na systemy chłodnicze służby krwiodawstwa jest szczególnie niepokojący ze względu na przeznaczenie przechowywanych produktów.

Osocze i inne preparaty krwiopochodne wykorzystuje się między innymi podczas leczenia pacjentów z ciężkimi zaburzeniami krzepnięcia, w niektórych sytuacjach związanych z masywnymi krwawieniami oraz w innych przypadkach wymagających specjalistycznych transfuzji.

Utrzymywanie odpowiedniej temperatury pozwala zachować właściwości tych preparatów.

Jeżeli produkty zostaną narażone na warunki niezgodne z wymaganiami medycznymi, konieczne może być przeprowadzenie szczegółowej oceny ich przydatności. W niektórych przypadkach preparaty mogą wymagać wycofania i zniszczenia.

To oznaczałoby nie tylko straty finansowe, ale również potencjalne ograniczenie dostępności materiałów niezbędnych do leczenia pacjentów.

W przypadku francuskiego incydentu służby zapewniają, że udało się uniknąć takich konsekwencji.

Zdarzenie ujawniło jednak poważny problem związany z bezpieczeństwem urządzeń, które mogą być monitorowane i sterowane przez internet.

Wcześniej zaatakowano 700 supermarketów. Żywność zaczęła się psuć

Cyberatak na infrastrukturę medyczną nie jest odosobnionym przypadkiem.

W połowie października podobne problemy wystąpiły we francuskich supermarketach. Według przekazanych informacji atak objął systemy chłodnicze w około 700 placówkach handlowych.

Hakerzy uzyskali dostęp do instalacji sterujących temperaturą lodówek i zamrażarek, a następnie zmieniali ich ustawienia.

W części sklepów doprowadziło to do zakłóceń chłodzenia, w wyniku których produkty spożywcze zaczęły się psuć.

Dla przedsiębiorców oznaczało to konieczność wycofania części towarów oraz poniesienia strat finansowych.

W przypadku handlu żywnością szczególnie zagrożone są produkty wymagające utrzymywania niskiej temperatury, między innymi mięso, ryby, nabiał oraz mrożonki.

Co istotne, atak na urządzenia chłodnicze może pozostawać niezauważony przez pewien czas, jeżeli nie działa odpowiedni system alarmowania lub personel nie prowadzi bieżącej kontroli.

Francuskie media podkreślają jednak, że dotychczas nie ustalono, czy atak na służbę krwiodawstwa ma związek z wcześniejszymi incydentami w supermarketach.

Nie tylko Francja. Podobne problemy zgłoszono w innych krajach Europy

Niepokojące informacje dotyczące ingerencji w systemy chłodnicze pojawiły się również poza Francją.

Na początku listopada o podobnych cyberincydentach informowano między innymi w Irlandii, Szwecji, Belgii, Portugalii i Luksemburgu.

Zdarzenia te zwróciły uwagę specjalistów zajmujących się cyberbezpieczeństwem przemysłowym.

Współczesne urządzenia chłodnicze coraz częściej są wyposażane w rozwiązania umożliwiające zdalne monitorowanie temperatury, wykrywanie awarii i zmianę parametrów pracy.

Dla operatorów jest to duże ułatwienie. Jeden system może obsługiwać wiele lokalizacji, a pracownicy techniczni mogą reagować na usterki bez konieczności osobistej wizyty w każdym sklepie czy magazynie.

Jednocześnie połączenie urządzeń z siecią stwarza nowe zagrożenia, jeżeli systemy zdalnego dostępu nie są odpowiednio zabezpieczone.

Cyberprzestępcy nie muszą bowiem fizycznie dostać się do budynku, aby próbować wpłynąć na pracę infrastruktury.

Polska również na celowniku. Problemy w sklepach Auchan

Podobne zagrożenia odnotowano również w Polsce.

Główny Inspektor Sanitarny dr Paweł Grzesiowski poinformował o pierwszych sygnałach dotyczących nowego rodzaju cyberataków wymierzonych w systemy chłodnicze wykorzystywane przez branżę spożywczą.

Informacje o incydencie potwierdził także szef CERT Polska Marcin Dudek.

W jednym z przypadków sprawcy mieli uzyskać dostęp do urządzenia chłodniczego. Operator szybko jednak zauważył nieprawidłowości, odłączył sprzęt od internetu i przeniósł przechowywane produkty do innej lodówki.

Dzięki temu udało się uniknąć strat materialnych.

O problemach poinformowała również sieć Auchan Polska.

Przedstawiciele firmy potwierdzili wystąpienie nieprawidłowości w działaniu systemów sterowania urządzeniami chłodniczymi w trzech lokalizacjach.

Nie oznacza to jednak, że wszystkie przypadki w Polsce i Europie zostały przeprowadzone przez tę samą grupę przestępczą. Ustalenie ewentualnych powiązań wymaga dalszych analiz technicznych i działań śledczych.

Hakerzy nie muszą kraść danych. Mogą uderzyć bezpośrednio w urządzenia

Dotychczas cyberataki kojarzyły się przede wszystkim z kradzieżą danych, przejmowaniem kont bankowych, blokowaniem systemów informatycznych lub żądaniem okupu za odszyfrowanie plików.

Incydenty związane z instalacjami chłodniczymi pokazują jednak inny rodzaj zagrożenia.

Przestępcy mogą próbować ingerować bezpośrednio w urządzenia odpowiadające za działanie ważnych procesów technologicznych.

Takie działania mogą powodować realne straty, nawet jeżeli nie dochodzi do kradzieży pieniędzy czy informacji.

W przypadku supermarketów konsekwencją może być zniszczenie żywności. W magazynach farmaceutycznych zagrożone mogą być leki i szczepionki wymagające odpowiedniej temperatury.

Znacznie poważniejsze skutki mogłaby mieć ingerencja w urządzenia wykorzystywane przez szpitale, laboratoria i służby krwiodawstwa.

Dlatego specjaliści od cyberbezpieczeństwa zwracają uwagę na konieczność odpowiedniego zabezpieczania systemów przemysłowych, ograniczania dostępu zdalnego oraz stosowania niezależnych mechanizmów monitorowania parametrów urządzeń.

Równie ważna jest możliwość szybkiego przejścia na sterowanie lokalne w sytuacji wykrycia nieautoryzowanych zmian.

Atak na francuską służbę krwiodawstwa to poważne ostrzeżenie

Francuskim służbom udało się zapobiec najpoważniejszym konsekwencjom cyberataku na chłodnie wykorzystywane przez EFS.

Dzięki czujności pracownika technicznego wykryto zmianę temperatury, zabezpieczono przechowywane preparaty i odcięto możliwość dalszego zdalnego sterowania urządzeniami.

Incydent pokazuje jednak, że cyberzagrożenia mogą wykraczać daleko poza komputery, serwery i telefony.

W dobie rosnącej automatyzacji coraz więcej urządzeń odpowiadających za przechowywanie żywności, leków i materiałów medycznych jest połączonych z systemami informatycznymi.

To zwiększa wygodę zarządzania, ale sprawia również, że skuteczny cyberatak może mieć bezpośredni wpływ na bezpieczeństwo produktów, funkcjonowanie placówek medycznych, a w skrajnych sytuacjach także na zdrowie ludzi.

Na razie nie ujawniono, kto odpowiada za atak na francuską infrastrukturę chłodniczą ani czy jest on powiązany z wcześniejszymi incydentami w europejskich supermarketach.

Jedno jest pewne: wydarzenia ostatnich tygodni pokazują, że bezpieczeństwo urządzeń chłodniczych staje się równie ważnym elementem ochrony infrastruktury jak zabezpieczenie tradycyjnych systemów komputerowych.

Wybrane dla Ciebie